Un thermostat connecté qui reste sur son firmware d’origine pendant trois ans, une caméra IP dont le mot de passe n’a jamais été changé, une ampoule Wi-Fi qui ne recevra plus jamais de correctif : on retrouve le même schéma à chaque incident. Les appareils intelligents de nos maisons partagent une faiblesse commune, et elle ne tient pas à leur prix ou à leur marque.
L’absence de mises à jour logicielles régulières constitue le point d’entrée que les pirates exploitent le plus systématiquement.
A voir aussi : Est-il possible de stocker de l'électricité ?
Firmware obsolète des objets connectés : le vrai point faible
Quand on installe un détecteur de fumée connecté ou un assistant vocal, la configuration initiale prend quelques minutes. Le problème commence après. Contrairement à un ordinateur ou un smartphone qui rappelle régulièrement la disponibilité d’un correctif, la plupart des appareils intelligents ne signalent rien.
Le firmware, ce logiciel embarqué qui fait tourner l’appareil, reste figé dans sa version d’usine. Chaque mois qui passe sans mise à jour élargit la surface d’attaque : les failles découvertes entre-temps deviennent publiques, documentées, et exploitables par n’importe quel script automatisé.
Lire également : Qu'est-ce qu'une blockchain privée ?
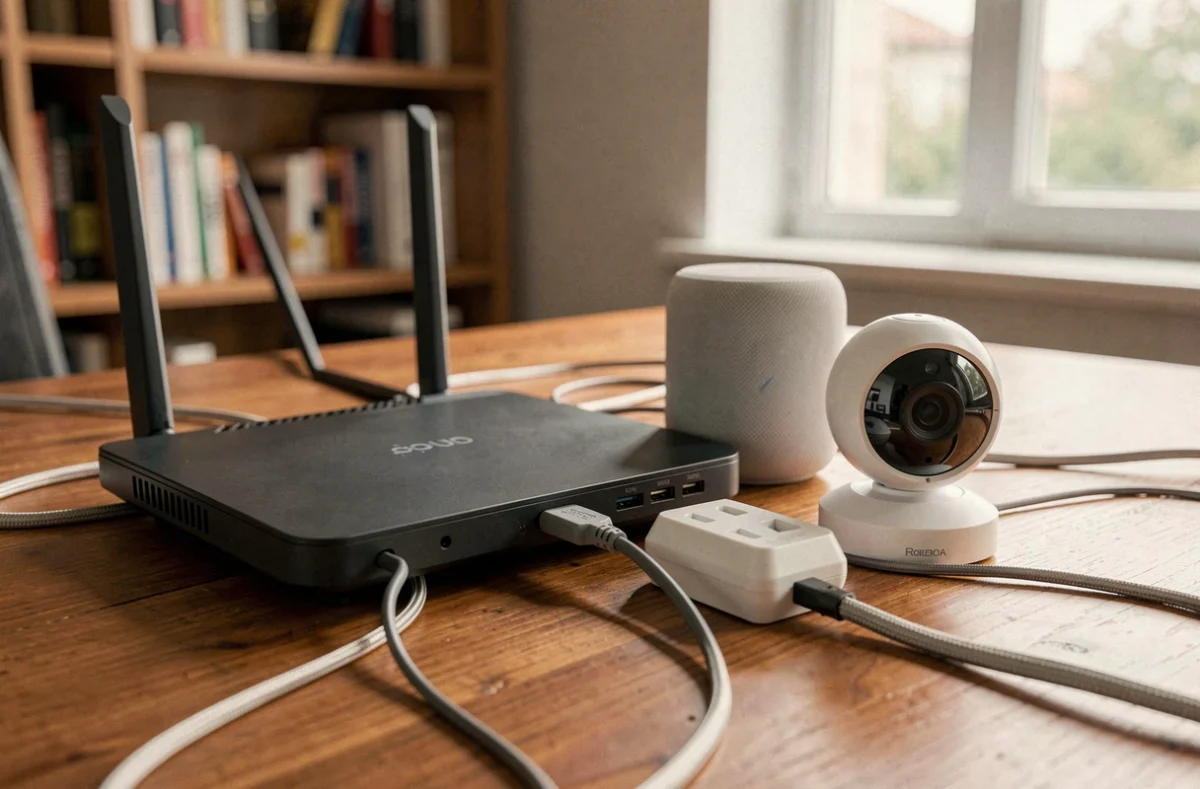
On pourrait penser que les fabricants corrigent ces failles en continu. Dans les faits, la durée de support logiciel varie énormément d’un fabricant à l’autre. Certains cessent de publier des correctifs quelques mois après la mise sur le marché, surtout sur les gammes d’entrée. L’appareil fonctionne encore, mais sa sécurité n’est plus assurée par personne.
C’est cette combinaison qui rend le problème si répandu : un objet qui continue de marcher normalement, connecté au réseau domestique, mais dont le logiciel n’est plus maintenu. Pour un pirate informatique, c’est une porte ouverte.
Pourquoi les pirates ciblent le réseau domestique via les objets IoT
Un routeur domestique héberge en moyenne une poignée d’appareils connectés : enceinte, thermostat, serrure, caméra. Chacun de ces objets partage le même réseau Wi-Fi que le PC familial ou le téléphone professionnel. Compromettre un seul appareil vulnérable suffit à accéder au réseau entier.
Les attaques ne visent pas toujours l’objet lui-même. Un pirate peut utiliser une ampoule connectée dont le firmware n’a pas été mis à jour comme relais pour intercepter le trafic réseau, récupérer des identifiants ou lancer des requêtes vers d’autres cibles. L’appareil devient un point de pivot.
Ce que les pirates exploitent concrètement
- Les identifiants par défaut (admin/admin, 1234) que personne n’a modifiés après l’installation, combinés à un firmware qui n’impose pas leur changement
- Les protocoles de communication non chiffrés entre l’appareil et le service cloud du fabricant, transmettant les données en clair sur le réseau local
- Les ports réseau laissés ouverts par le firmware d’origine, qui exposent des interfaces d’administration accessibles depuis l’extérieur
Le point commun entre ces trois vecteurs reste le logiciel embarqué. Un firmware à jour ferme les ports inutiles, force le changement de mot de passe, active le chiffrement. Sans mise à jour, aucune de ces protections n’est déployée.
Cyber Resilience Act : ce qui change pour la sécurité des appareils connectés
L’Union européenne a adopté le Cyber Resilience Act, entré en vigueur le 10 décembre 2024. Ce règlement cible directement le problème du support logiciel insuffisant. L’essentiel de ses obligations s’appliquera à partir du 11 décembre 2027, mais une échéance intermédiaire concerne déjà les fabricants : le signalement des vulnérabilités activement exploitées devient obligatoire dès le 11 septembre 2026.
Le périmètre du règlement ne se limite pas au matériel. Il inclut les logiciels associés et les solutions de traitement à distance dont dépendent les appareils. Une faille dans l’application cloud qui pilote une caméra IP entre donc dans le champ réglementaire, même si la caméra elle-même n’est pas physiquement compromise.
Durée de support logiciel : un critère d’achat à vérifier
Le règlement prévoit que les fabricants devront garantir une durée minimale de support en mises à jour de sécurité. Pour nous, consommateurs, cela signifie qu’au moment de l’achat, la durée de prise en charge annoncée par le fabricant devient aussi déterminante que le prix ou les fonctionnalités.
Avant cette réglementation, rien n’obligeait un fabricant à publier le moindre correctif après la vente. On achetait un objet connecté sans savoir combien de temps il resterait protégé. Le Cyber Resilience Act vise à corriger cette asymétrie.
Protéger ses appareils intelligents : les actions concrètes à mettre en place
Attendre la réglementation ne suffit pas pour les appareils déjà installés. On peut réduire significativement le risque avec quelques actions ciblées sur le réseau et les objets eux-mêmes.
- Activer les mises à jour automatiques quand l’option existe, et vérifier manuellement le firmware des appareils qui ne le proposent pas, au moins une fois par trimestre
- Changer systématiquement les identifiants par défaut dès l’installation, en utilisant un mot de passe unique par appareil
- Créer un réseau Wi-Fi séparé (réseau invité ou VLAN) dédié aux objets connectés, pour isoler le trafic IoT du reste des appareils sensibles
- Retirer du réseau tout appareil qui ne reçoit plus de mises à jour de son fabricant, même s’il fonctionne encore parfaitement
La segmentation réseau reste la mesure la plus efficace à court terme. Si un objet compromis ne peut pas communiquer avec le PC ou le NAS familial, l’impact d’une intrusion reste limité à ce segment isolé.
Le réflexe le plus difficile à acquérir concerne les appareils en fin de support. Une caméra qui filme encore correctement mais dont le firmware date de plusieurs années représente un risque actif sur le réseau. La débrancher ou la remplacer par un modèle maintenu est la seule option raisonnable, même si l’appareil semble fonctionner normalement.
La vulnérabilité des maisons connectées ne tient pas à une technologie défaillante ni à un protocole mal conçu. Elle tient à un logiciel qu’on oublie de mettre à jour, ou qu’un fabricant a cessé de maintenir. Tant que le firmware d’un appareil connecté reste figé dans sa version d’origine, il reste une cible accessible pour n’importe quel attaquant qui connaît la faille correspondante.